امنیت پلتفرمهای تبادل رمزارز؛ مطالعه موردی توبیت
- دوشنبه 30 شهریور 1405
- معرفی استارتاپ
امنیت در پلتفرمهای تبادل رمزارز، برخلاف تصور رایج، یک قابلیت واحد نیست؛ زنجیرهای از لایههاست که هر لایه تهدید متفاوتی را پوشش میدهد و ضعف در هر حلقه، کل زنجیره را تضعیف میکند. این نوشته ابتدا مفهوم و مدل تهدید را تعریف میکند، سپس سازوکارهای متداول حفاظت را مرور میکند، و در ادامه همین چارچوب را روی یک نمونه مشخص اعمال مینماید.
فهرست سرفصل ها
امنیت در صرافی رمزارز؛ تعریف، لایهها و مدل تهدید
در ادبیات امنیت اطلاعات، مدل تهدید به توصیف نظاممند این پرسش گفته میشود که چه کسی، با چه انگیزهای و از چه مسیری میتواند به یک دارایی آسیب بزند. در مورد پلتفرمهای تبادل رمزارز، این مدل معمولاً به دو دسته تقسیم میشود؛ تهدیدهایی که در سمت کاربر رخ میدهند و تهدیدهایی که متوجه زیرساخت پلتفرماند.
تهدیدهای سمت کاربر و سمت پلتفرم
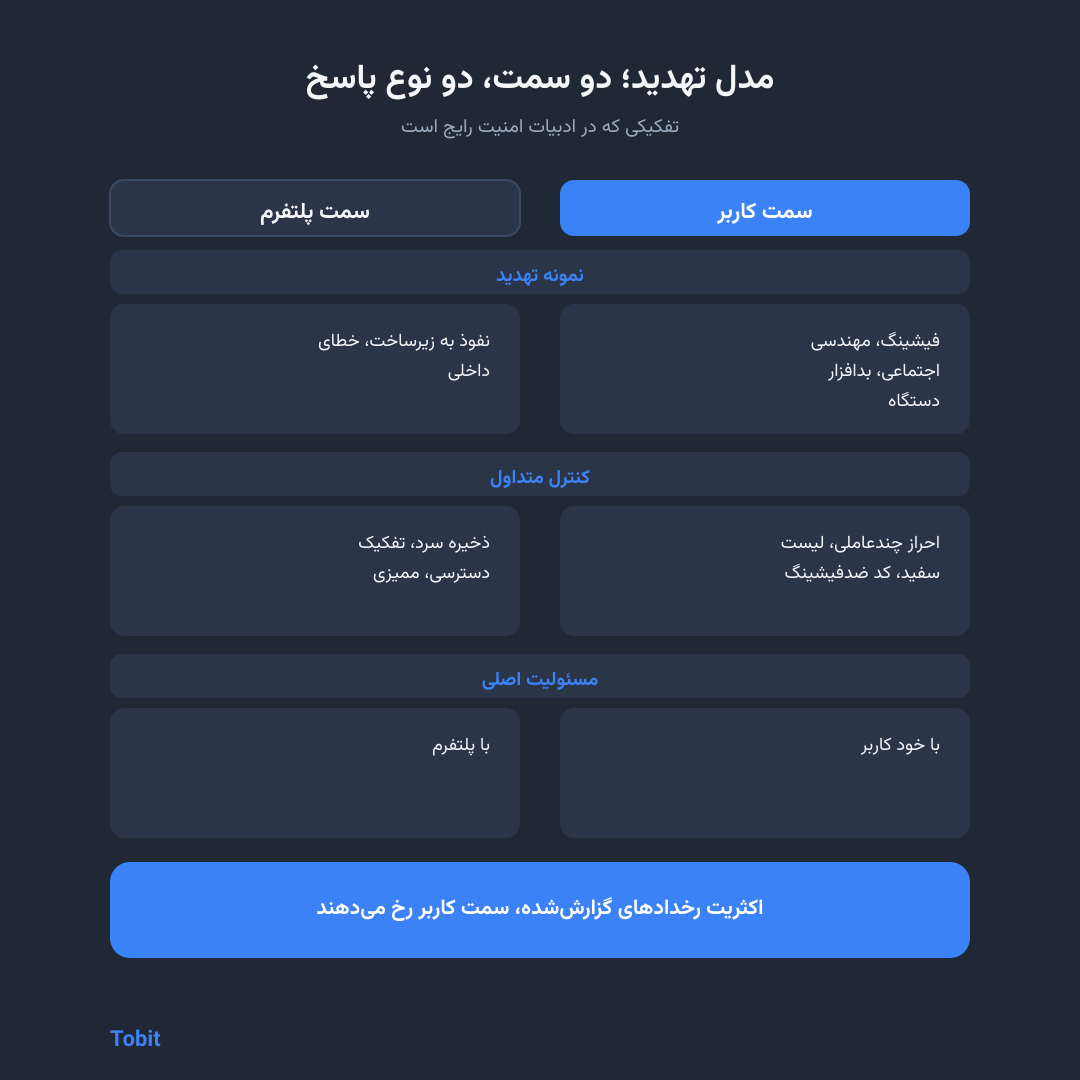
- تهدیدهای سمت کاربر: رایجترین دستهاند و شامل فیشینگ یعنی هدایت کاربر به صفحه جعلی، مهندسی اجتماعی یعنی متقاعد کردن کاربر به افشای اطلاعات، و آلودگی دستگاه کاربر به بدافزار میشوند. وجه مشترکشان این است که سامانه پلتفرم نقض نمیشود؛ کاربر متقاعد میشود که خودش دسترسی بدهد.
- تهدیدهای سمت پلتفرم: شامل نفوذ به زیرساخت، سوءاستفاده از دسترسی داخلی و خطاهای پیکربندی است. این دسته کمشمارتر ولی پرپیامدتر است و پاسخش هم در سطح معماری سامانه تعریف میشود، نه در سطح رفتار کاربر.
تفکیک این دو از این جهت اهمیت دارد که کنترلهای متناظرشان متفاوت است و مسئولیتشان هم. در گزارشهای عمومی این حوزه، اکثریت رخدادهای منجر به خالی شدن حسابهای منفرد، در دسته اول قرار میگیرند؛ یعنی جایی که پلتفرم نقض نشده و کاربر فریب خورده است.
سازوکارهای متداول حفاظت؛ از ذخیره سرد تا احراز چندعاملی
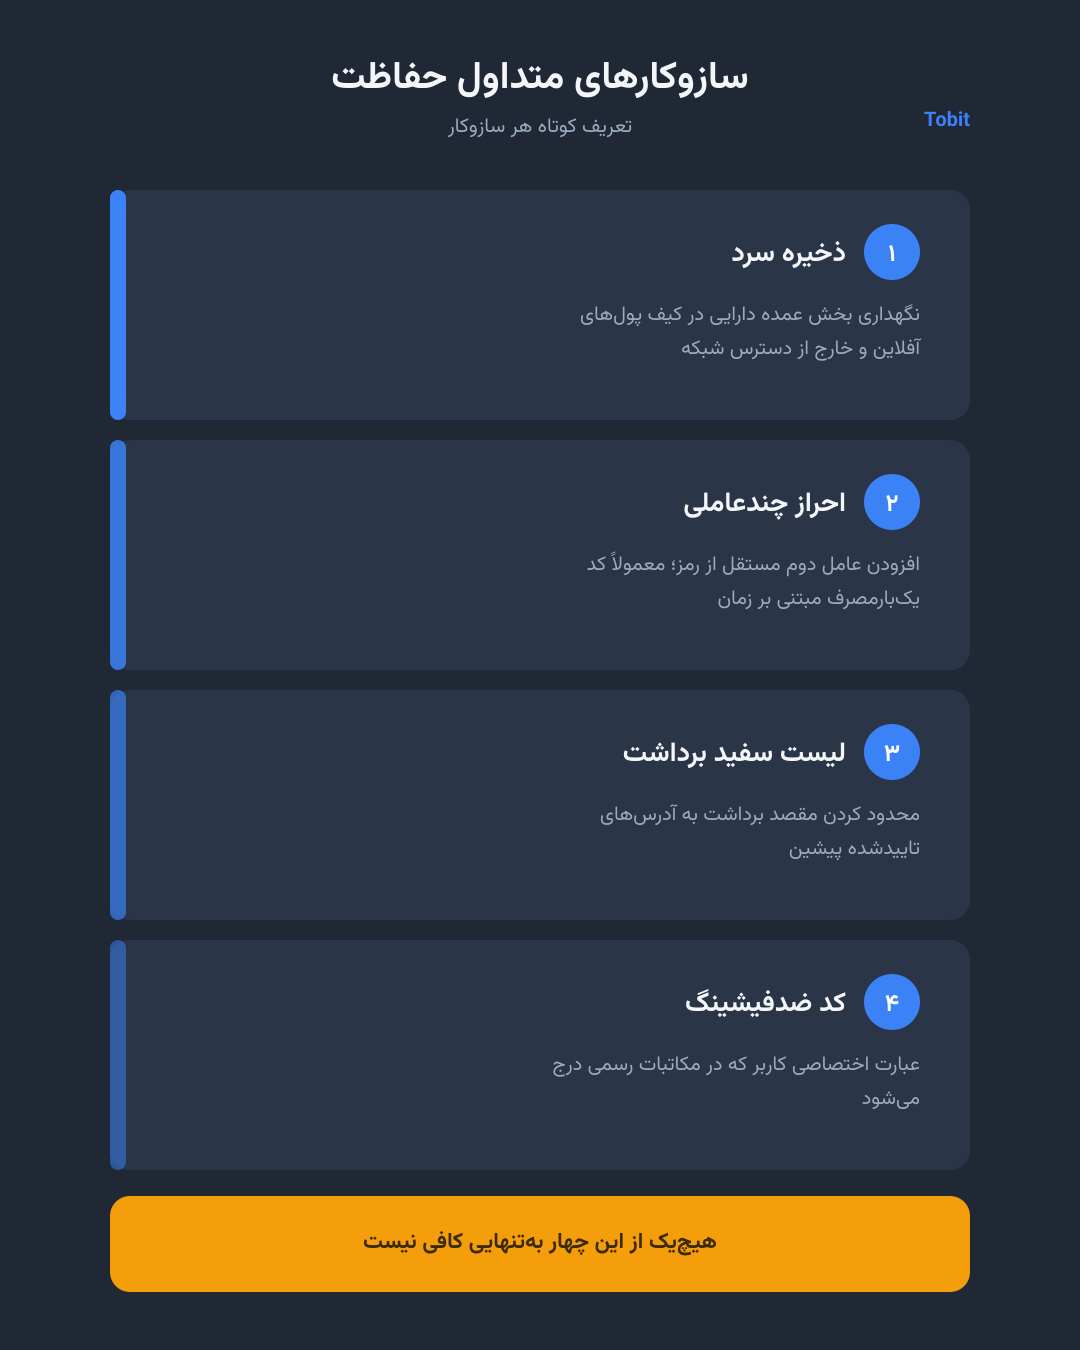
- ذخیره سرد: نگهداری بخش عمده داراییها در کیف پولهایی که کلید خصوصی آنها به شبکه متصل نیست. هدف، کاهش سطح حمله است؛ داراییای که آنلاین نیست، از راه دور قابل انتقال نیست. در مقابل، ذخیره گرم برای تامین نقدینگی برداشتهای جاری استفاده میشود.
- احراز چندعاملی: افزودن عاملی مستقل از رمز عبور. متداولترین پیادهسازی، کد یکبارمصرف مبتنی بر زمان است که روی دستگاه کاربر تولید میشود. توجه به یک نکته لازم است: پیادهسازی مبتنی بر پیامک در برابر سوءاستفاده از سیمکارت آسیبپذیرتر است و در ادبیات امنیتی معمولاً گزینه ضعیفتر تلقی میشود.
- لیست سفید برداشت: محدود کردن مقصد برداشت به فهرستی از آدرسهای از پیش تاییدشده. کارکردش کاهش اثر سناریویی است که در آن مهاجم به حساب دسترسی یافته باشد.
- کد ضدفیشینگ: درج عبارتی که کاربر خودش تعیین کرده در مکاتبات رسمی. کارکردش تمایز پیام اصیل از پیام جعلی است و بهطور مشخص برای مقابله با فیشینگ طراحی شده.
نکتهای که در ارزیابی این سازوکارها باید لحاظ شود: هیچیک بهتنهایی کافی نیست و اثرگذاریشان تجمیعی است. ضمن اینکه دو مورد اول در حوزه اختیار پلتفرماند و دو مورد آخر نیازمند اقدام فعال خود کاربر.
مطالعه موردی توبیت؛ لایههای محافظت در یک پلتفرم بینالمللی
برای عینی شدن بحث، چارچوب بالا را روی یک نمونه اعمال میکنیم. توبیت یکی از پلتفرمهای بینالمللی در دسترس کاربران فارسیزبان است که در سال ۲۰۲۲ تاسیس شده است. انتخاب این نمونه صرفاً برای تمرین روش است و بهمعنای ارزیابی مثبت یا منفی نیست.
در سطح سنجههای قابل بررسی، دو مورد قابل اشاره است: این مجموعه گزارش ذخایر منتشر میکند، و بهعنوان ارائهدهنده خدمات مالی نزد نهاد ناظر مبارزه با پولشویی ایالات متحده ثبت شده است . تفکیک لازم: ثبت انطباقی با مجوز عملیاتی یکی نیست و بهمعنای تایید عملکرد یا تضمین سرمایه نیست؛ آنچه ایجاد میکند یک رکورد رسمی قابل استعلام است.
فعال کردن رمز دوعاملی در توبیت
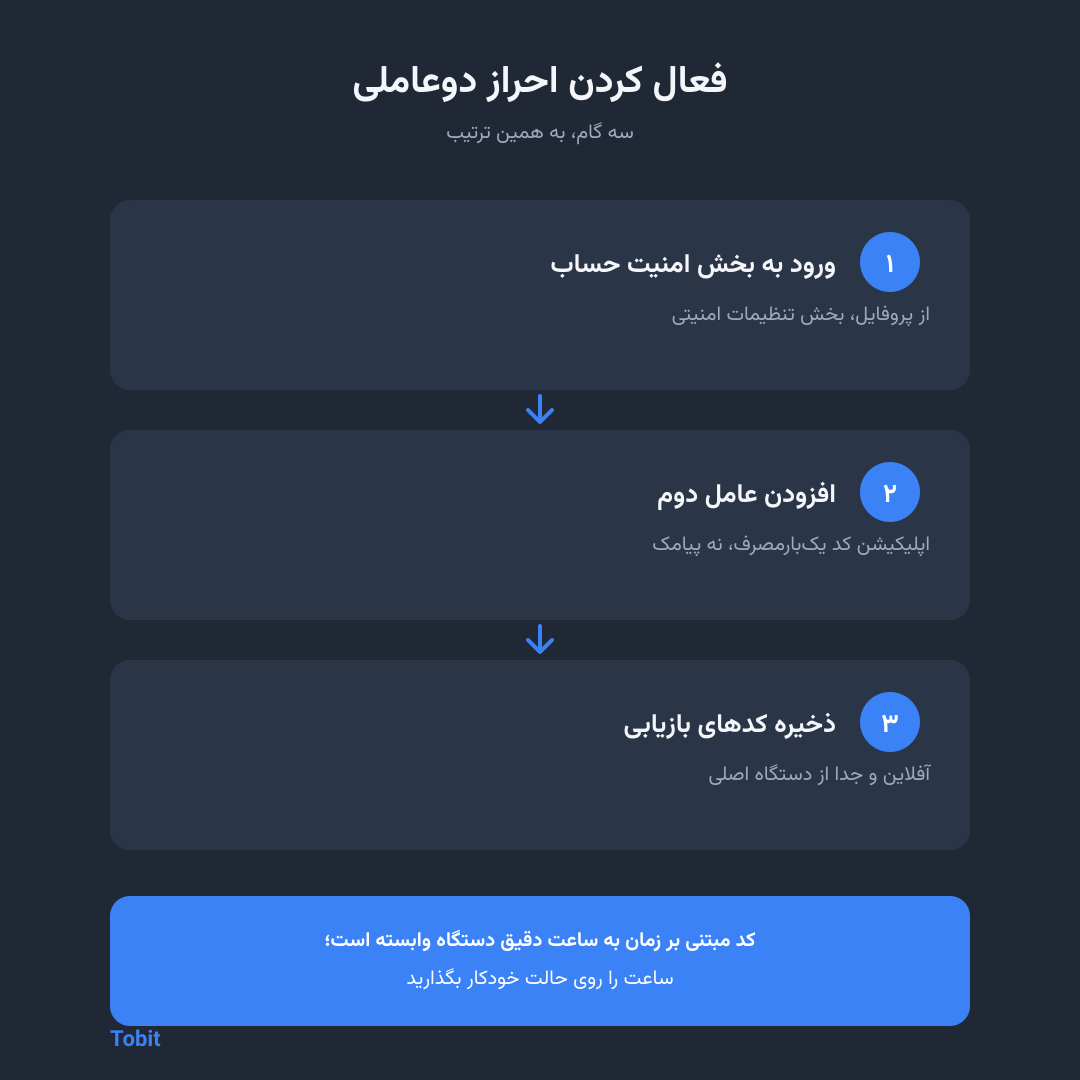
- گام اول: از پروفایل کاربری، بخش تنظیمات امنیتی حساب.
- گام دوم: افزودن عامل دوم از طریق اپلیکیشن تولیدکننده کد یکبارمصرف. ترجیح این روش بر پیامک، همان استدلالی است که بالاتر آمد.
- گام سوم: ذخیره کدهای بازیابی بهصورت آفلاین و جدا از دستگاه اصلی. نگهداری این کدها روی همان دستگاهی که عامل دوم روی آن است، عملاً استقلال دو عامل را از بین میبرد.
یک ملاحظه فنی: کدهای مبتنی بر زمان به همگام بودن ساعت دستگاه وابستهاند. ناهماهنگی ساعت، شایعترین دلیل پذیرفته نشدن کد صحیح است.
جلوگیری از فیشینگ در توبیت؛ توصیههای عملی
- کد ضدفیشینگ را فعال کنید: عبارت اختصاصی را در تنظیمات امنیتی تعریف کنید. پس از آن، هر پیام رسمی باید حاوی همان عبارت باشد؛ نبودش نشانه جعلی بودن است.
- مسیر ورود را کنترل کنید: نشانی را از بوکمارک خود باز کنید، نه از نتایج جستوجو یا لینکی که برایتان ارسال شده. تبلیغات جستوجو یکی از مسیرهای شناختهشده هدایت به صفحات جعلی است.
- لیست سفید برداشت را تنظیم کنید: مقصدهای برداشت را از پیش تعریف کنید تا در سناریوی دسترسی غیرمجاز، امکان انتقال به آدرس ناشناس محدود شود.
و یک قاعده که در همه پلتفرمها یکسان است: پشتیبانی رسمی از طریق کانالهای داخل حساب و سایت انجام میشود و هرگز رمز، کد یکبارمصرف یا کدهای بازیابی را درخواست نمیکند. هر درخواستی از این جنس، فارغ از ظاهر پیام، نشانه تلاش برای فریب است.
سوالات متداول
احراز چندعاملی چقدر از حملهها را دفع میکند؟
ارائه عدد دقیق برای این پرسش بدون استناد به یک مطالعه مشخص، از نظر روششناختی درست نیست و ما چنین دادهای ارائه نمیکنیم. آنچه میتوان گفت این است که احراز چندعاملی دسته بزرگی از حملات مبتنی بر افشای رمز را بیاثر میکند، چون داشتن رمز بهتنهایی برای ورود کافی نیست. اما در برابر سناریوهایی که کاربر خودش کد را در اختیار مهاجم قرار میدهد، محافظت کاملی ایجاد نمیکند. به همین دلیل، در کنار آن به کد ضدفیشینگ و لیست سفید هم نیاز است.
ذخیره سرد یعنی چه؟
نگهداری کلیدهای خصوصی در محیطی که به شبکه متصل نیست؛ مثلاً روی دستگاه سختافزاری یا رسانه آفلاین. کارکرد اصلیاش کاهش سطح حمله است. در عمل، پلتفرمها بخشی از دارایی را در ذخیره گرم نگه میدارند تا برداشتهای جاری قابل انجام باشد و بخش عمده را در ذخیره سرد. نسبت این دو و سیاست مدیریت آن، یکی از مواردی است که در ارزیابی یک پلتفرم اهمیت دارد، هرچند معمولاً بهصورت عمومی منتشر نمیشود.
مسئولیت پلتفرم در برابر نفوذ چیست؟
این پرسش پاسخ یکسانی در همه حوزههای قضایی ندارد و به شرایط استفاده هر پلتفرم و قوانین محل ثبت آن بستگی دارد. آنچه از منظر روششناختی میتوان گفت این است: در رخدادهایی که ریشه در نقض زیرساخت دارند، مسئولیت معمولاً متوجه پلتفرم است؛ و در رخدادهایی که از افشای اطلاعات توسط خود کاربر ناشی میشوند، امکان جبران بهمراتب محدودتر است. برای کاربر، پیامد عملی این تفکیک روشن است: بخشی از ریسک قابل انتقال نیست و تنها با رفتار خود او کنترل میشود.